9.2 MSI 安裝
此程序會為 Endpoint Security Client 3.5 建立 MSI 套件。系統管理員可使用此套件透過 Active Directory 規則或其他軟體配送方法將安裝發佈到使用者群組。
若要建立 MSI 套件:
如果您要從 CD 或 ISO 主安裝程式進行安裝,且不需要執行任何指令行變數 (請參閱 節 9.2.1, 指令行變數):
-
插入 CD 並等待主安裝程式啟動。
-
按一下「」。
-
按一下「」。
-
按一下「」。
若只要使用 setup.exe 檔案進行安裝 (您可以在 CD 上找到此可執行檔,路徑是 D:\ESM32\ZSC),請執行以下步驟:
-
在 setup.exe 上按一下滑鼠右鍵。
-
選取「」。
-
在捷徑上按一下滑鼠右鍵,然後按一下「」。
-
在「目標」欄位結尾的引號之後按一下空格鍵,然後鍵入 /a。
例如:"C:\Documents and Settings\euser\Desktop\CL-Release-3.2.455\setup.exe" /a
您可以使用多個指令行變數進行 MSI 安裝,請參閱 節 9.2.1, 指令行變數 取得詳細資訊。
-
按一下。
-
連按兩下捷徑以啟動 MSI 安裝程式。
當開始安裝時:
-
按一下「歡迎」畫面中的「」以繼續。
-
接受授權合約,然後按一下「」。
-
選擇是否需要「解除安裝密碼」(建議使用) 並輸入密碼。
-
選取接收規則的方法 (受管理的用戶端從「配送服務」,不受管理組態則在本機取回)。若選取不受管理:
-
指定「管理服務」資訊 (視在「管理服務」安裝期間輸入的內容而定,輸入 FQDN 或 NETBIOS)。
-
選取以使用者為基礎或以機器為基礎的規則。
-
-
(選擇性) 在提供的欄位中輸入電子郵件地址,以在安裝失敗時通知您。
-
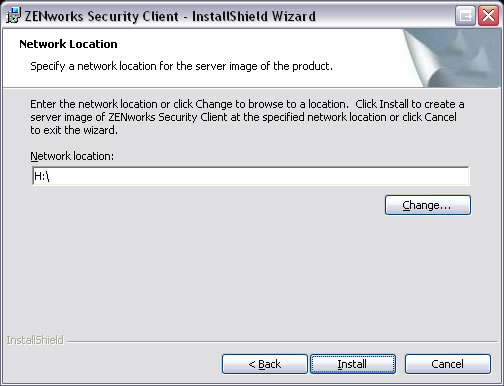
指定要建立 MSI 複本的網路位置,或按一下「」按鈕以瀏覽至該位置。
圖 9-4 選取 MSI 複本的網路位置
-
按一下「」建立 MSI 複本。
-
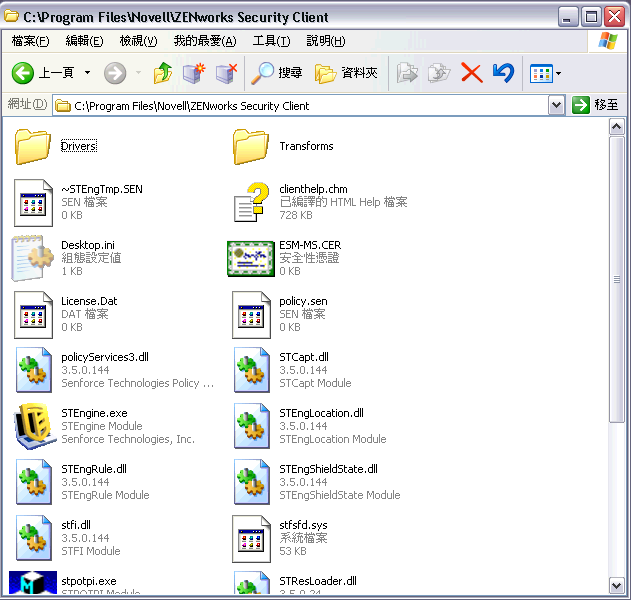
瀏覽至已建立的 MSI 複本,並開啟 "\program files\Novell\ZENworks Security Client\" 資料夾
-
將「管理服務」SSL 證書 (ESM-MS.cer 或企業證書) 和 Novell 授權金鑰複製至此資料夾,以取代目前位於資料夾中的預設 0 KB 檔案。ESM-MS SSL 證書位於 ZENworks Endpoint Security Management Setup Files 資料夾中。授權金鑰將另行以電子郵件寄發 (若使用 30 天試用版,則目前不需要授權金鑰)。
圖 9-5 取代 MSI 套件中的預設檔案
若要將 MSI 套件設為向下傳遞至使用者群組 (如「群組規則」):
-
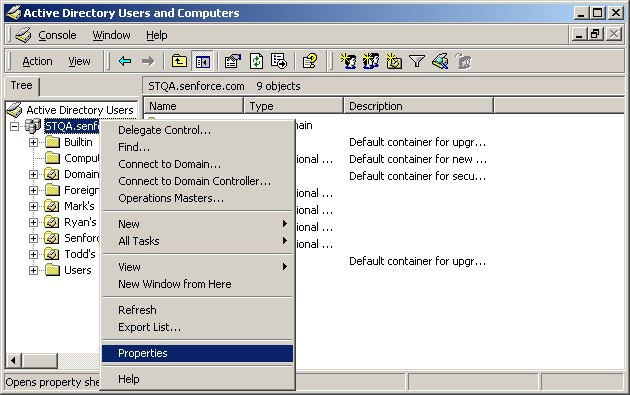
開啟「」,並開啟「」或「」。
圖 9-6 開啟「根領域內容」或「OU 內容」
-
按一下「」索引標籤並按一下「」。
-
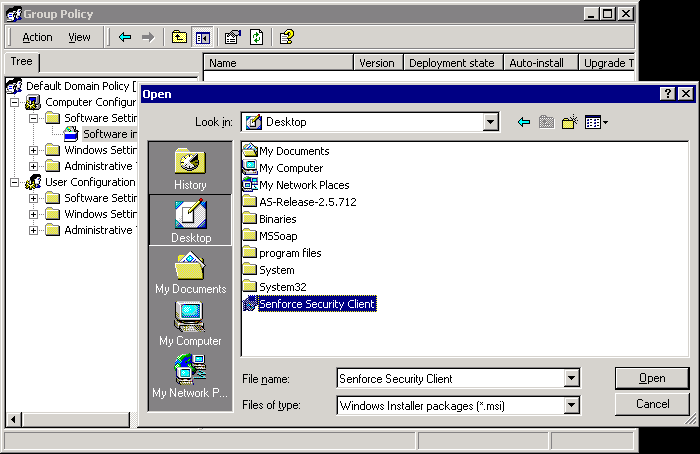
將 MSI 套件新增至「電腦組態」。
圖 9-7 選取要新增的 MSI 套件
9.2.1 指令行變數
MSI 安裝可使用指令行變數選項。您必須在可執行捷徑中設定這些變數,並設為在管理員模式中執行。若要使用變數,您必須在 MSI 捷徑中輸入以下指令行:
“...\setup.exe” /a /V"variables"。在兩個引號之間輸入以下任何指令。請使用單個空格分隔多個變數。
範例:setup.exe /a /V"STDRV=stateful STBGL=1" 會建立一個 MSI 套件,其中 Endpoint Security Client 3.5 將以「所有可設定狀態的」進行開機,並強制執行嚴格的白名單 (White-listing)。
附註:以可設定狀態進行開機將引起某些互通性問題 (DHCP 位址延遲、Novel 網路互通性問題等)。
可使用以下指令行變數:
表 9-1 指令行變數
9.2.2 與 MSI 套件一同配送規則
您可以使用企業設定的規則來取代包含在 MSI 安裝中的預設規則。若要使用 MSI 複本下推特定規則:
-
建立一個透過管理主控台配送給所有使用者的規則 (請參閱《ZENworks Endpoint Security Management 管理指南》,以取得與規則建立有關的詳細資訊)。
-
輸出規則,並將其儲存為 policy.sen。
附註:所有使用此方法 (不受管理) 配送的規則都必須命名為 policy.sen,Endpoint Security Client 3.5 才會接受這些規則。Endpoint Security Client 3.5 將不會執行未以 policy.sen 命名的規則。
-
開啟規則輸出至的資料夾,並複製 policy.sen 和 setup.sen 檔案。
-
瀏覽已建立的 MSI 複本並開啟 "\program files\Novell\ZENworks Security Client\" 資料夾。
-
將 policy.sen 和 setup.sen 檔案貼至資料夾中。這將會取代預設的 policy.sen 和 setup.sen 檔案。
9.2.3 從 MSI 進行 Endpoint Security Client 3.5 的使用者安裝
當使用者重新驗證至領域時 (透過機器的重新開機),MSI 安裝套件將在登入之前執行。在完成 MSI 安裝之後,系統會將機器重新開機並允許使用者登入機器。Endpoint Security Client 3.5 現已安裝並執行。